一、真实场景:一次死循环,如何在几分钟内烧穿账单
某研发团队的工程师在使用 VS Code 自动编程插件(如 Cline / Continue)处理一个复杂的历史遗留 Bug 时,插件陷入了未预料到的死循环——短短几分钟内向大模型官方接口发起了数十万次调用。如果这个团队采用的是"官方密钥直连"的朴素接入方式,账单在当月结算时会以怎样的数字出现,恐怕没人愿意提前设想。
这不是危言耸听的个例。宝商AI在服务多个引入大模型驱动研发流程的企业客户后发现,几乎所有团队在接入的头几周都会撞上同一堵墙:接口协议碎片化、密钥管理失控、账单风险不可预测。多云大模型驱动研发的真正门槛,往往不在"接得上",而在"接得稳、管得住"。
架构师洞察:
不同云厂商和模型家族的 API 格式大相径庭,团队被迫为每个模型编写冗余适配代码;若把企业核心 API 根密钥直接分发给所有员工或写入客户端插件,一旦人员流动或代码意外上传至公开仓库,将面临难以挽回的资产损失——这两个问题必须在架构层面、而不是流程规范层面被彻底解决。
二、宝商方案:一道网关,聚合四大痛点的系统性解法
宝商AI给出的答案,是在企业内部部署一套基于云原生开源组件构建、经过深度定制的统一网关——对内聚合协议、统一记账;对外仅暴露一个稳定、可控的接口。它不是简单的"转发代理",而是一整套融合了协议汉化、身份鉴权、成本核算与硬性熔断的资产风控系统。
1. 最新 4+1 多云旗舰模型矩阵
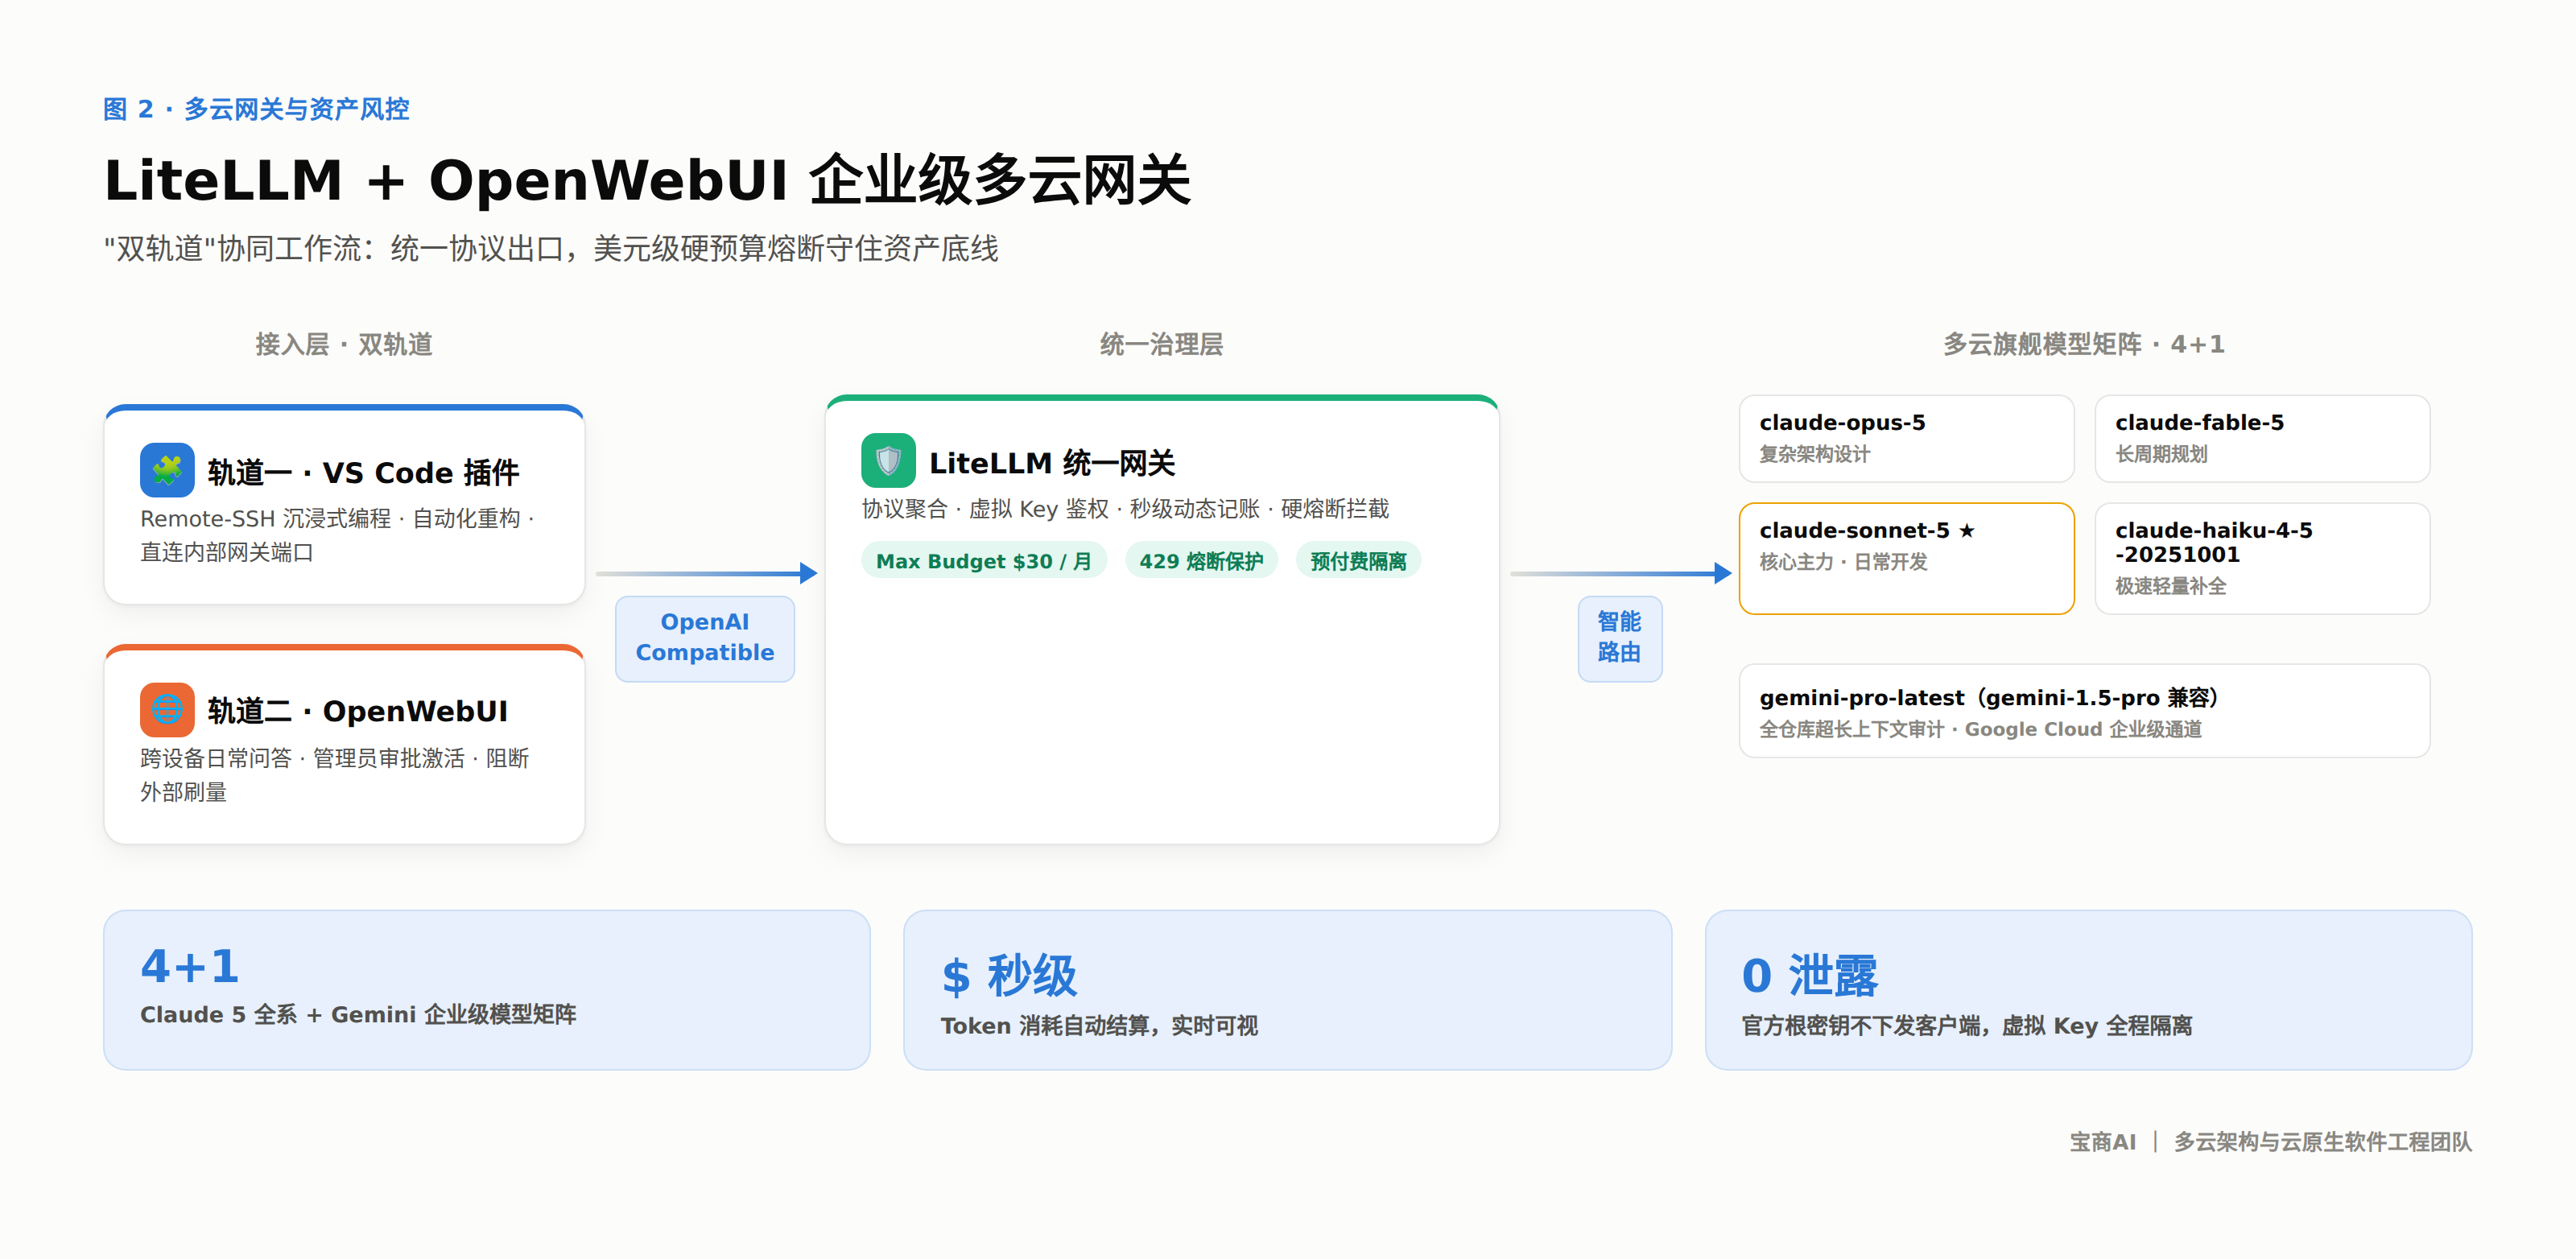
通过这套轻量级本地网关,企业可以把多方异构算力资产聚合至单一协议出口,按任务特性精准调度到最合适的模型——每一个模型标识、每一个版本号,都是这套矩阵里不可替代的一块拼图:
| 模型标识 | 所属通道 | 定位 | 核心亮点 |
|---|---|---|---|
| claude-opus-5 | Anthropic · Claude 5 全系 | 旗舰巨擎 | 极端复杂的逻辑推理、长篇代码架构设计与深度系统级编程 |
| claude-fable-5 | Anthropic · Claude 5 全系 | 前沿推理专家 | 多天跨度规划任务、深度上下文连续性的宏观开发场景 |
| claude-sonnet-5 | Anthropic · Claude 5 全系 | 核心主力 | 智能与速度的黄金平衡点,日常 VS Code 沉浸式编程与 Bug 修复首选 |
| claude-haiku-4-5-20251001 | Anthropic · Claude 5 全系 | 极速轻量引擎 | 低延迟、高并发的代码补全与高频短请求 |
| gemini-pro-latest(gemini-1.5-pro 兼容通道) | Google Cloud 企业级通道 | 超长上下文旗舰 | 顶级多模态能力,专用于全仓库层级的系统源码深度审计与长文档分析 |
四款 Claude 5 家族成员,从旗舰推理到极速补全各司其职;再加上 Google 企业级通道下的 gemini-pro-latest 补齐超长上下文场景——"4+1"矩阵覆盖了从架构设计到日常编码、从深度审计到高频补全的全场景需求,这是这套网关方案最硬核、也最值得写进版本记录的部分。
2. "双轨道"协同工作流设计
不同的使用场景,我们设计了两条互不干扰、各自强化风控的接入轨道:
轨道一 · 专业开发模式(VS Code 插件直连):适用于沉浸式编写代码、代码重构与自动化编程插件调用。研发人员通过 Remote-SSH 连接开发服务器后,插件的 API Provider 统一选择 OpenAI Compatible,所有请求直接指向服务器内部网关端口,鉴权与虚拟 Key 预算扣减在企业私有网关内完成,上游官方密钥对客户端完全隐形。
轨道二 · 日常对话模式(OpenWebUI 网页端):适用于跨设备日常技术问答、资料查阅与多端同步。前端部署私有化 OpenWebUI,后端直连网关层,并开启管理员审批机制——员工注册后账户自动进入挂起状态,必须由管理员核验身份后激活,从源头阻断外部无关人员的恶意刷量。
三、商业级预算控制:美元级硬熔断,让资产风险可预测
传统的国内同类网关多采用"点数、积分"等非标准计费单位,在国际化商业核算中极易造成混乱。宝商AI的方案采用更贴近企业级资产管理习惯的美元货币度量,把"资产安全"落到可配置、可执行的具体规则上:
秒级动态记账:网关内置全球模型最新价格表,每次调用完成后根据实际消耗的 Token 数量自动执行秒级结算,实时扣减虚拟令牌余额,成本变化对财务与技术团队全程透明。
硬熔断拦截保护:在网关管理台为特定项目组或虚拟令牌配置严格的每月硬预算(例如 Max Budget: $30.00),并设置每自然月 1 号自动充值重置。一旦触及熔断线,网关在边缘层立即拦截后续请求并抛回 429 Quota Exceeded;由于上游官方账户采用预付费隔离,绝不会发生穿仓亏损,企业资产底线始终可控。
结语:治理的本质,是把不确定性变成可配置的规则
一套好的网关架构,价值不在于"多接了几个模型",而在于把密钥暴露、账单失控这类原本依赖人为自觉的风险,转化为可配置、可审计、可强制执行的系统规则。这正是宝商AI作为长期从事 MSP 托管运维的技术团队,在无数次故障复盘中沉淀下来的核心方法论。
在系列第三期中,我们将聚焦安全加固的"最后一公里":宝商AI如何利用边缘计算 Serverless 架构,彻底告别传统 Nginx 反向代理模式,实现源站 IP 完全隐形、SSL 证书全自动化托管,为这套多云研发体系扎紧最后一道防线。敬请期待。