一、真实场景:一次证书过期,如何让整条研发工具链瘫痪一整晚
凌晨,某企业的证书自动续签脚本因第三方依赖版本更新悄然失效,SSL 证书在无人察觉的情况下过期。第二天一早,全体研发人员打开 OpenWebUI 时清一色收到"连接不安全"的浏览器警告,VS Code 插件的 API 调用也随之中断。运维团队花了大半个上午才定位到问题根源——一个原本该被自动化流程兜底、却因一次隐蔽故障被击穿的环节。
这是宝商AI在落地私有化分布式研发工具链时反复验证的一条经验:安全加固往往是交付流程中最后一个、也是最容易被低估的环节。它的复杂度不体现在"要不要做",而体现在"能不能做到无人值守、长期稳定"。
架构师洞察:
传统的「服务器内反向代理」模式存在三大技术短板——暴露面增大,服务器需要直接对外暴露多个非标准端口,容易遭受扫描器高频探测;运维内耗高,Nginx 配置出错或证书续签脚本中断,将导致整个研发工具链瘫痪;计算资源损耗,高频 SSL 握手与加解密会无端压榨轻量型云节点的算力,拖累 AI 响应的并发效率。
二、宝商方案:彻底告别 Nginx,把加固责任交给云原生边缘网络
我们给出的方案是一次架构层面的取舍:完全废弃宿主机 Nginx,把域名绑定、HTTPS 加密与端口暴露这些原本属于"服务器内部"的职责,整体上移至全球边缘计算节点的 Serverless 规则引擎(如 Cloudflare Origin Rules 或腾讯云 EdgeOne),让源站服务器实现绝对隐形与性能零内耗。
1. 云原生容器编排设计
通过构建轻量级云原生拓扑,我们将数据库持久层、网关计费层与前端交互层全部隔离在 Docker 内部虚拟网络中,仅将两个必要端口映射到本地宿主机,最大限度收窄攻击面:
version: '3.8'
services:
  # 1. 轻量化结构化数据库(网关长效计费存储)
  db:
    image: postgres:15-alpine
    container_name: it-gateway-db
    restart: always
    environment:
      POSTGRES_DB: litellm
      POSTGRES_USER: litellm_user
      POSTGRES_PASSWORD: ${DB_PASSWORD}

  # 2. 多云聚合 API 智能网关
  litellm:
    image: ghcr.io/berriai/litellm:main-latest
    container_name: it-gateway-core
    restart: always
    ports:
      - "4000:4000"   # API 专用端口
    depends_on:
      db:
        condition: service_healthy

  # 3. 团队协作研发前端
  openwebui:
    image: ghcr.io/open-webui/open-webui:main
    container_name: it-webui-front
    restart: always
    ports:
      - "3000:8080"   # Web 网页访问端口
    depends_on:
      - litellm
2. 边缘网络隐形盾构与回源重写 SOP
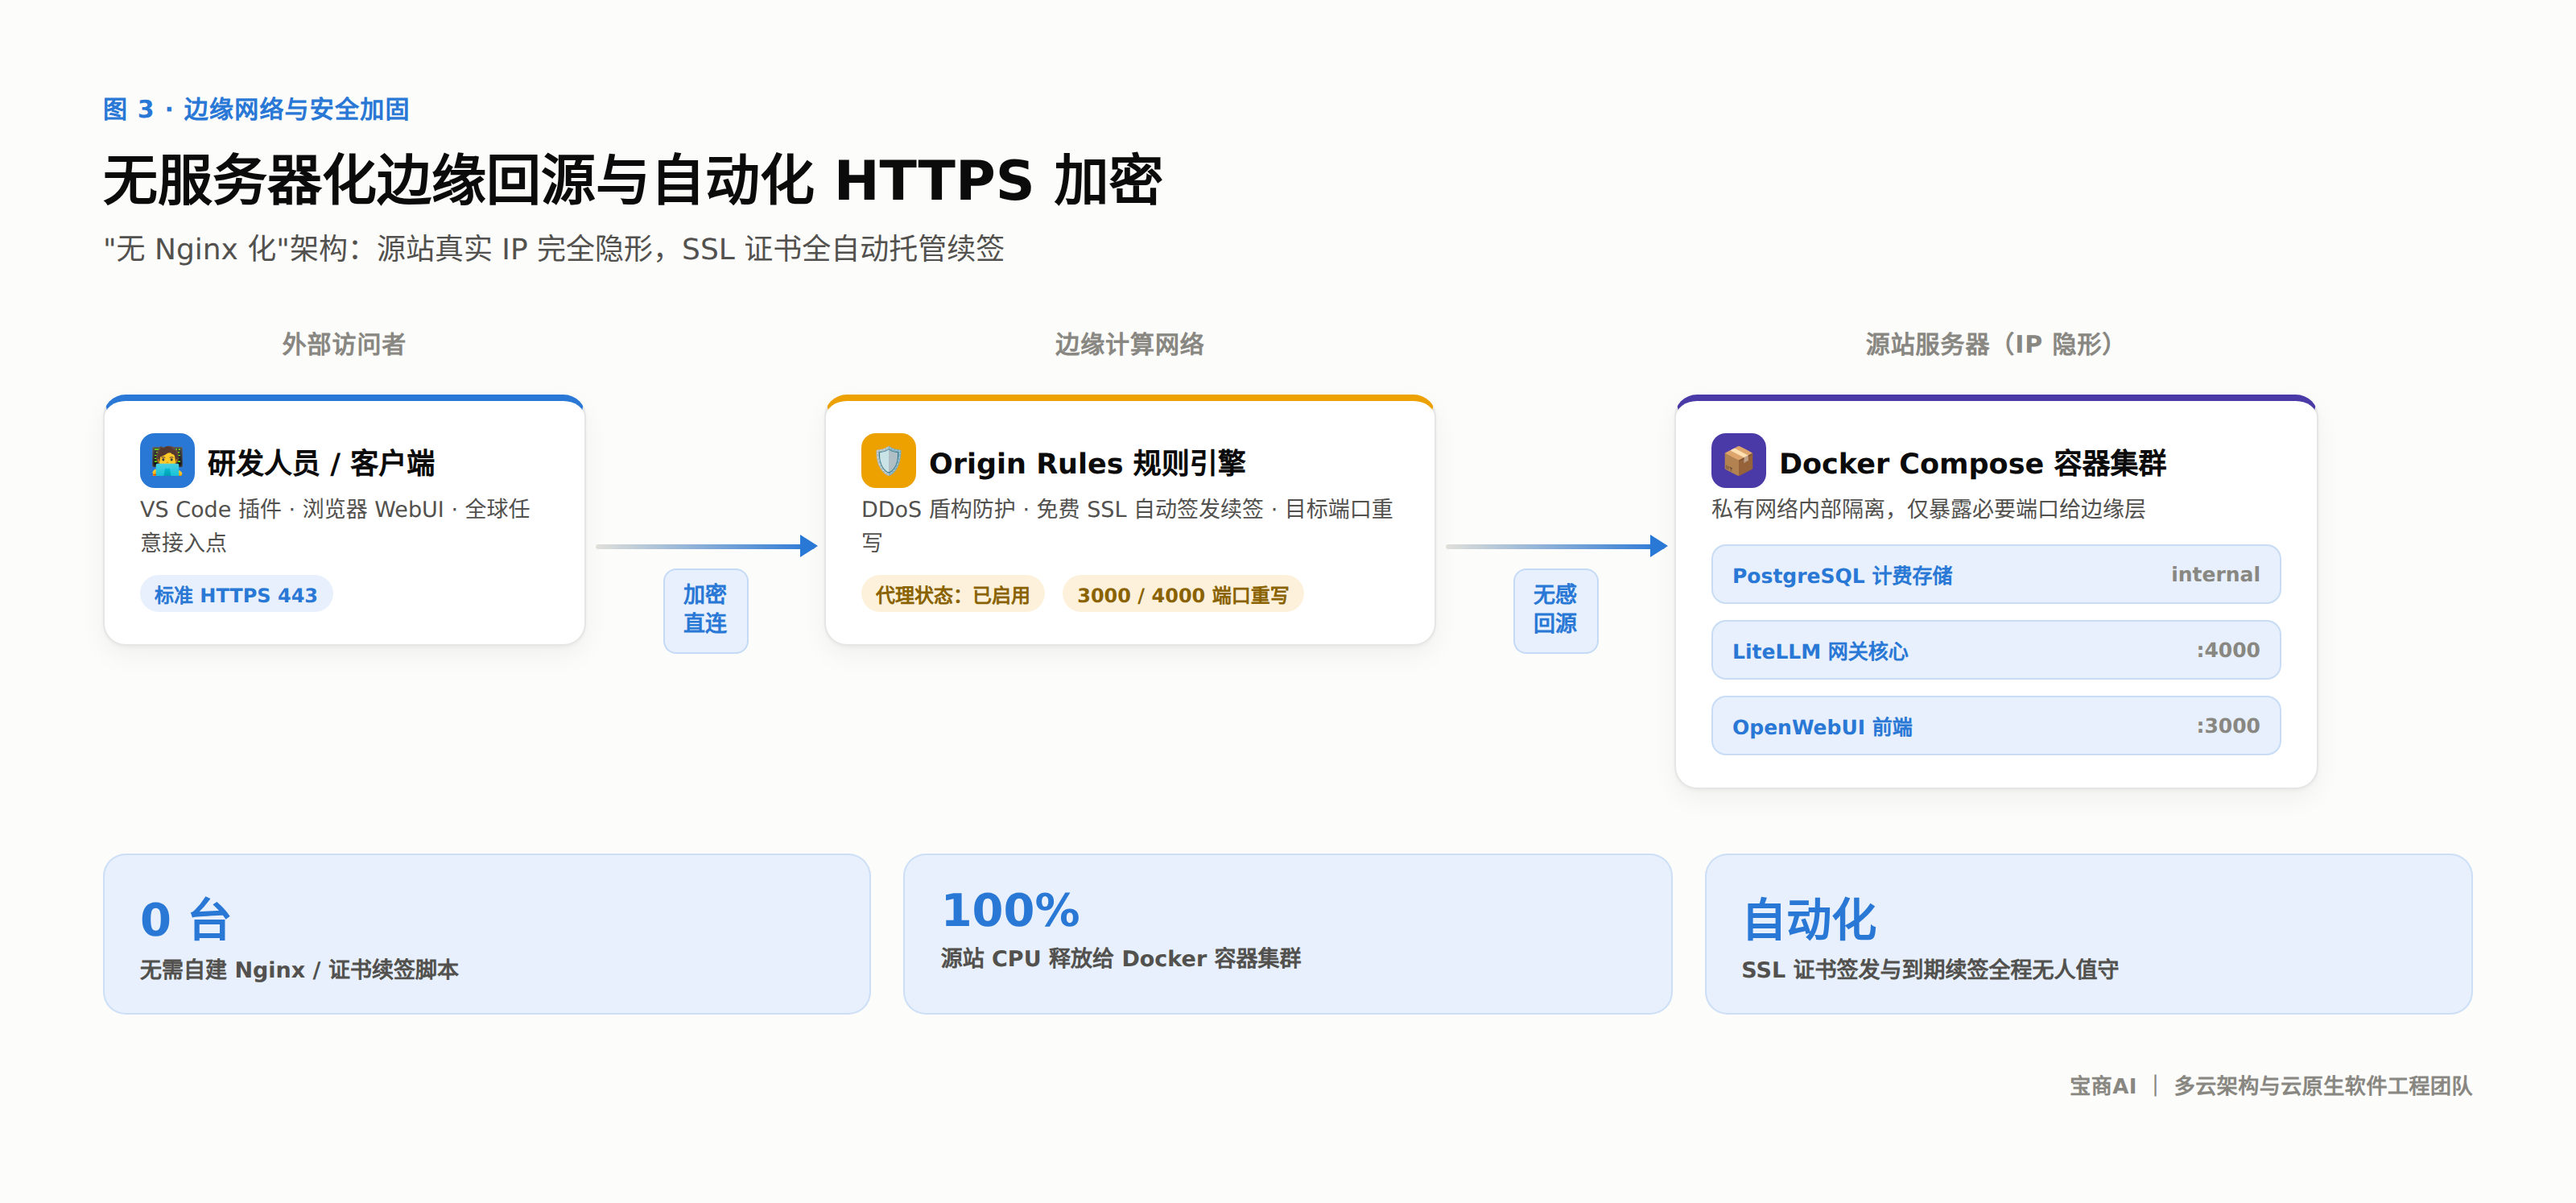
在不改动服务器任何网络配置、不安装 Nginx 的前提下,我们通过三个标准化步骤,把外网标准 HTTPS 流量精确路由到内部的非标端口:
步骤一 · 基础 DNS 代理与隐形盾构:在边缘安全加速控制台为企业自有域名添加子域名 A 记录,分别指向服务器公网 IP,并强制启用代理状态(小黄云标志)。此后,公网针对这两个子域名的探测与 DDoS 攻击均由边缘网络拦截,真实源站 IP 完全隐形。
步骤二 · 源站端口重写规则(Origin Rules):在控制台"源站规则"板块新建两条无服务器边缘路由规则——WebUI 网页端匹配对应子域名后,将目标端口重写为 3000;API 接口端匹配对应子域名后,将目标端口重写为网关真实服务端口 4000。
步骤三 · 成果验证:部署生效后,外部研发人员或 VS Code 客户端可直接通过标准 HTTPS 域名无感接入 Web 交互与 API 路径,全程无需感知背后的端口与协议细节。
三、架构优势:一次配置,长期免维护
当用户的 HTTPS 请求到达边缘节点后,边缘云会自动执行企业级 DDoS 防护,并完成免费 SSL 证书的自动化申请与到期续签;随后,边缘计算节点在云端直接将目标端口悄然重写为 3000 或 4000 并执行回源,外网用户对这一切完全无感。源站服务器的 CPU 算力被 100% 释放给内部的 Docker 容器集群,真正实现了低运维内耗、高安全性的多云分布式研发环境加固落地。
系列结语:治理,是三层基础设施共同筑成的能力
网络底座保障"连得上、连得稳",多云网关保障"用得起、管得住",边缘加固保障"扛得住、无人守"——三期内容层层递进,共同拼出宝商AI在全球分布式研发场景下的完整治理方法论。它们既是三篇独立的技术方案,也是我们在真实 MSP 托管运维工作中反复验证、持续打磨的一套标准化交付资产。
感谢各位关注本系列。作为坚持技术中立、专注云原生与高级多云架构的软件工程团队,宝商AI会持续把一线实践沉淀为可复制的方法论,与大家分享更多来自架构第一线的经验。